IP 포워딩/IP 마스커레이드(컨트롤러)
원래의 IP 주소로 향하는 정보를 다른 IP 주소로 향하는 정보로 변환하여 전송하는 구조입니다. NAT나 NAPT 등으로 표현되기도 합니다.
이 구조를 사용함으로써, WS-1000에서는 서로 다른 네트워크 세그먼트인 이더넷 포트(A)와 이더넷 포트(B) 사이의 통신을 가능하게 합니다.
공장용 네트워크와 사내용 네트워크 사이에서 일부 통신만 가능하게 할 필요가 있을 때 등에 활용할 수 있습니다.
지원 가능한 통신 프로토콜
IP 포워딩/IP 마스커레이드에서 지원 가능한 통신 프로토콜은 TCP/UDP/ICMP입니다.
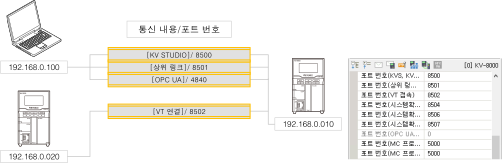
TCP/UDP에서는 IP 주소와 포트 번호를 기반으로 통신을 실시합니다.
KV 시리즈에서도 아래와 같은 설정으로 통신을 실시하고 있습니다.
- IP 포워딩:IP 포워딩의 내용 및 설정 방법에 대해 설명합니다.
- IP 마스커레이드:IP 마스커레이드의 내용 및 설정 방법에 대해 설명합니다.
- 규칙의 CSV 가져오기/내보내기:규칙을 CSV 파일로 일괄 편집하는 방법에 대해 설명합니다.
IP 포워딩
IP 포워딩이란
WS-1000의 “이더넷 포트(A)의 IP 주소×대기 포트 번호”와 “통신 대상의 IP 주소×포트 번호”를 1:1로 연결하여 서로 다른 네트워크 주소 사이의 통신을 가능하게 하는 기능입니다.
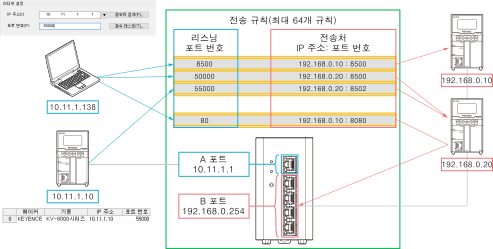
IP 포워딩의 통신 절차
여기서는 KV STUDIO(PC)에서 IP 포워딩을 사용하여 KV 시리즈에 접속하는 방법을 예로 설명합니다.
네트워크 구성은 아래 그림과 같이 설정합니다.
여기서는 이더넷 포트(A)는 IP 주소 설정을 포함하여 완료된 것으로 합니다.
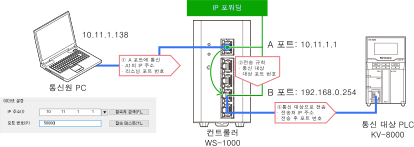
-
Web Tool의 > > 에서 를 선택합니다.
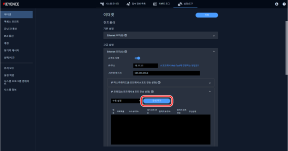
-
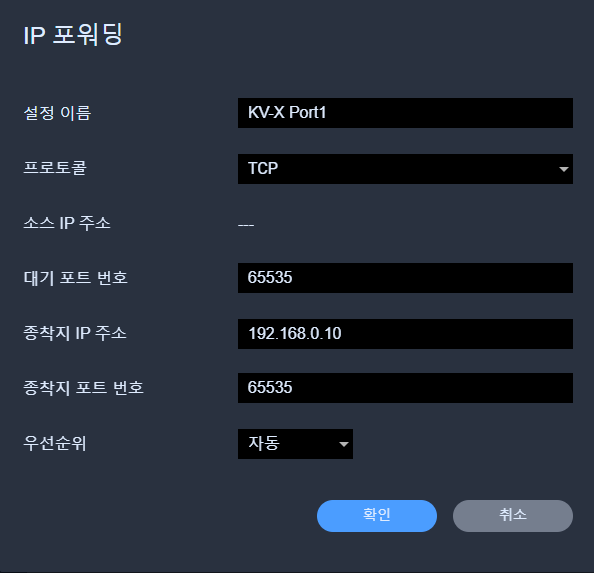
IP 포워딩의 규칙을 아래와 같이 설정하고, 확인을 선택합니다.
- 설정 이름:임의의 이름(공란 가능). 설정한 이름은 규칙 목록에 표시됩니다.
- 프로토콜:TCP
- 대기 포트 번호:50000
- 전송 후 대상 IP 주소:192.168.0.10
- 전송 후 대상 포트 번호:8500
- 우선순위:자동
-
화면 상단의 저장을 선택하여 설정을 적용합니다.
-
이더넷 포트(A)에 접속한 KV STUDIO(PC)의 이더넷 통신 설정을 규칙에 맞춥니다.
“IP 주소:이더넷 포트(A)의 IP 주소(10.11.1.1)”, “포트 번호:대기 포트 번호(50000)”로 설정합니다.
이 설정을 통해, 192.168.0.10의 포트 번호 8500에 대해 모니터를 시작하는 설정이 됩니다. -
KV STUDIO를 모니터 모드로 전환합니다.
KV STUDIO(PC)와 다른 네트워크 세그먼트의 KV 시리즈를 모니터링할 수 있습니다.
IP 마스커레이드
IP 마스커레이드란
IP 마스커레이드에는 와 가 있습니다.
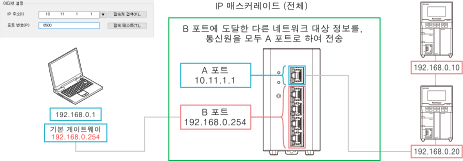
- IP 마스커레이드(모두): WS-1000이 통신 정보를 자동으로 변환하여 서로 다른 네트워크 세그먼트 간 통신을 구현합니다.
- IP 마스커레이드(개별): IP 포워딩과 동일한 통신 방식으로 서로 다른 네트워크 세그먼트 간 통신을 구현합니다.
IP 마스커레이드 통신 절차
여기서는 의 설정 절차에 대해 설명합니다.
KV STUDIO(PC)에서 IP 마스커레이드를 사용하여 KV 시리즈에 접속하는 방법을 예로 들어 설명합니다.
네트워크 구성은 아래 그림과 같이 설정합니다.
또한 Ethernet 포트(A)는 IP 주소 설정을 포함하여 완료된 것으로 합니다.
-
Web Tool의 > > 에서 를 선택합니다.
-
화면 상단의 저장을 선택하여 설정을 적용합니다.
-
접속할 KV STUDIO(PC)의 네트워크 설정에서 기본 게이트웨이를 WS-1000의 Ethernet 포트(B)의 IP 주소로 설정합니다.
-
Ethernet 포트(B)(또는 동일한 무선 네트워크의 유닛)에 접속한 KV STUDIO(PC)의 이더넷 통신 설정을 통신 대상으로 설정합니다.
[IP 주소: KV 시리즈의 IP 주소(10.11.1.10)], [포트 번호: 8500]으로 설정합니다. -
KV STUDIO를 모니터 모드로 전환합니다.
KV STUDIO(PC)와 다른 네트워크 세그먼트의 KV 시리즈를 모니터링할 수 있습니다.
전송 규칙의 CSV 가져오기/내보내기
IP 마스커레이드와 IP 포워딩의 전송 규칙을 CSV 파일로 내보내기(Export)/가져오기(Import)할 수 있습니다.
다수의 전송 규칙을 스프레드시트 소프트웨어로 일괄 편집하는 경우나, 다른 컨트롤러에 동일한 설정을 복제하는 경우에 활용할 수 있습니다.
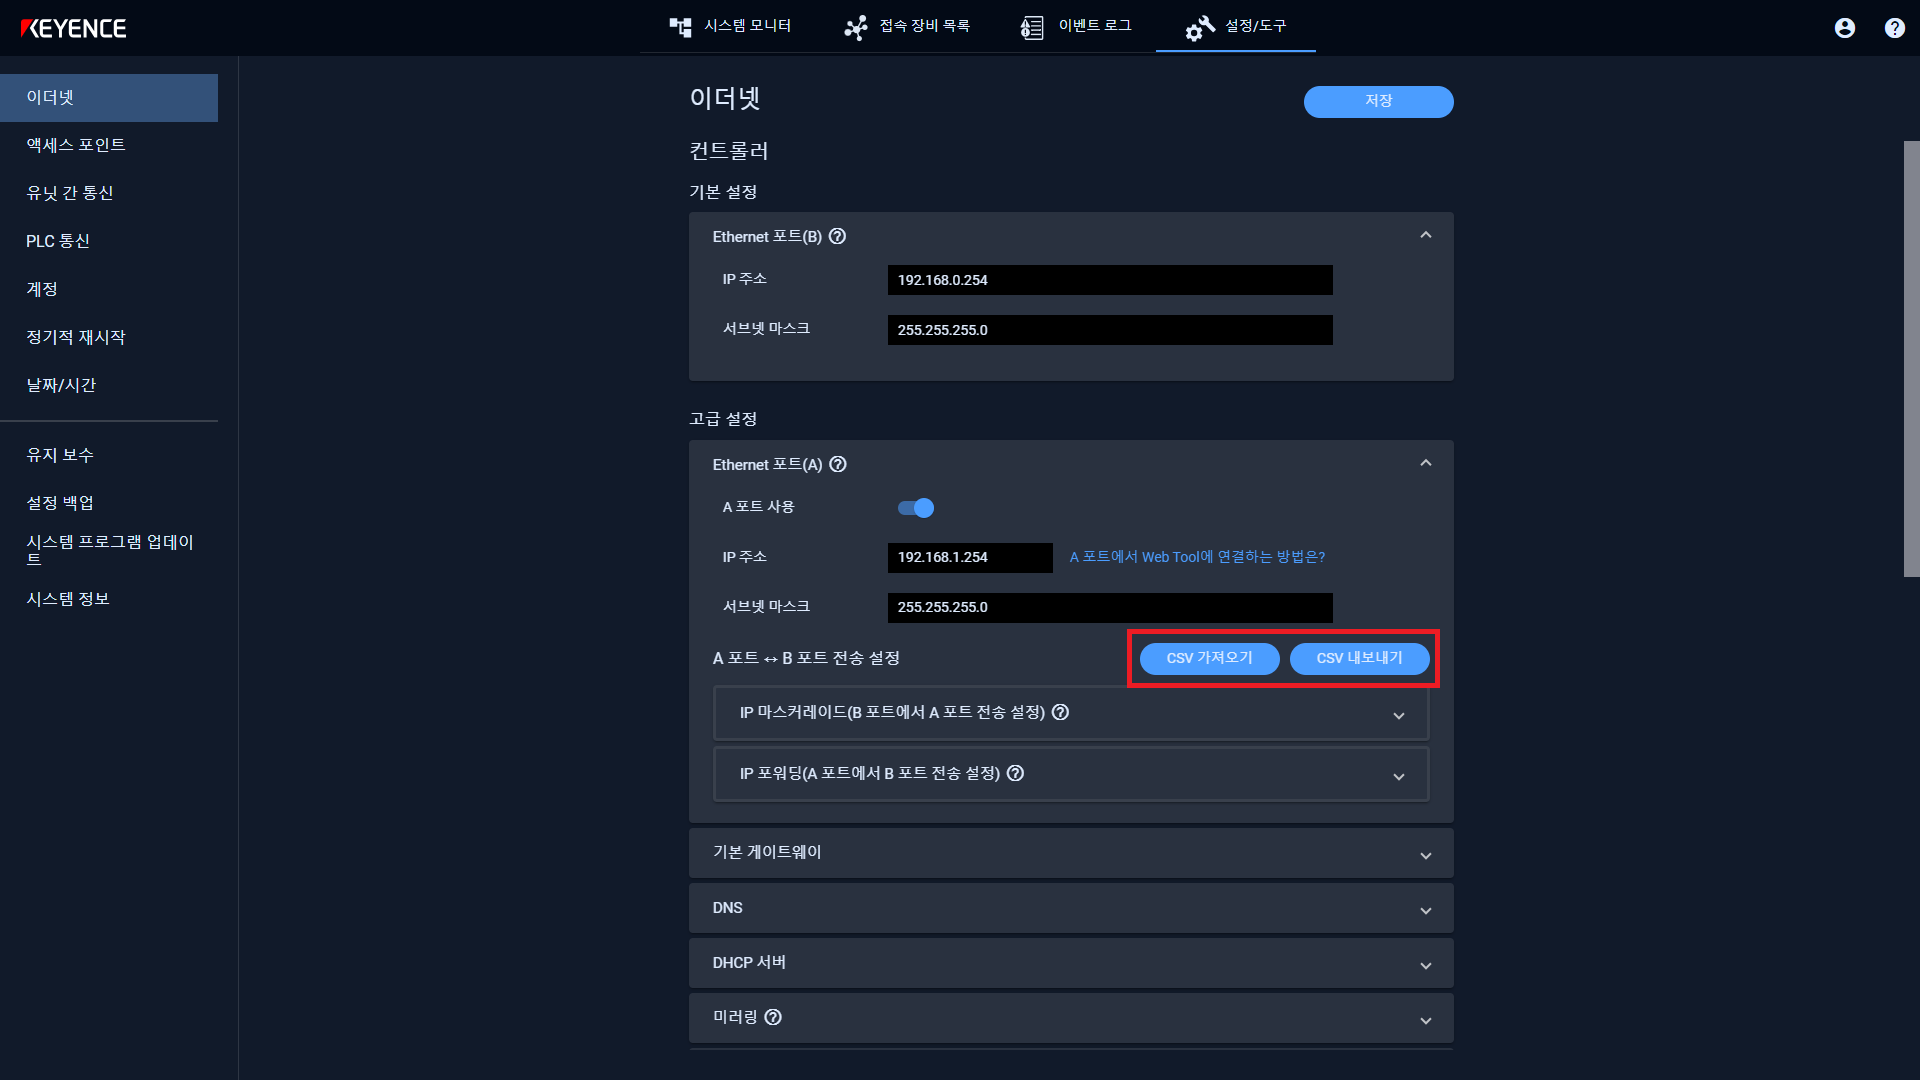
Web Tool의 > > > > 안에 있는 의 오른쪽에 있는 CSV 가져오기 / CSV 내보내기에서 실행합니다.
CSV 내보내기
CSV 내보내기를 선택하면 편집 중인 전송 규칙이 CSV 파일로 다운로드됩니다.
- 파일명은 “ws-1000-nat-rule-list_년월일시분.csv”입니다.
- IP 마스커레이드는 현재 설정에 따라 출력됩니다.
- 활성화(모두): 마커 행(후술)이 1행 출력됩니다.
- 활성화(개별): 개별 전송 규칙이 출력됩니다.
- 비활성화: masquerade 행은 출력되지 않습니다.
- IP 포워딩의 전송 규칙은 항상 출력됩니다.
CSV 가져오기
-
CSV 가져오기를 선택하고, 가져올 CSV 파일을 선택합니다.
-
가져오기가 완료되면 대화 상자가 표시되고, 가져온 내용이 화면에 반영됩니다. 이 시점에서는 설정이 저장되지 않은 상태입니다.
-
내용을 확인한 후, 화면 상단의 저장을 선택하여 설정을 적용합니다.
CSV 파일 형식
- 문자 코드는 UTF-8입니다(내보내기 시에는 BOM이 포함되어 출력됩니다).
- 1행은 헤더 행(열 이름)이며, 2행부터는 1규칙 = 1행입니다.
- 헤더 행에는 아래 8개 열의 열 이름이 모두 필요합니다(값을 비워 둘 수 있는 열이라도 열 이름은 생략할 수 없습니다). 열 순서는 바꿔도 상관없습니다. 8개 열 이외의 열(알 수 없는 열)은 무시됩니다.
- kind 열과 protocol 열의 값은 대문자와 소문자를 구분하지 않습니다.
- 값에 쉼표나 큰따옴표가 포함된 경우(설정 이름 등)에는 값 전체를 큰따옴표(“)로 감싸서 기재합니다. 내보내기 시에는 자동으로 큰따옴표로 감싸서 출력됩니다.
| 열 이름 | 내용 | 값 |
|---|---|---|
| kind | 유형 | masquerade(IP 마스커레이드)/forward(IP 포워딩) |
| comment | 설정 이름 | 0~64자(공란 가능). 줄바꿈, 탭 등의 제어 문자는 사용할 수 없습니다. |
| protocol | 프로토콜 | any/tcp/udp/icmp/ftp |
| listen_port | 대기 포트 번호 | 1~65535. icmp인 경우에는 공란으로 둡니다. |
| dst_ip | 전송 후 대상 IP 주소 | 예: 192.168.0.10 |
| dst_port | 전송 후 목적지 포트 번호 | 1~65535. icmp인 경우에는 공란으로 둡니다. |
| src_ip | 송신처 IP 주소 | icmp인 경우에만 지정합니다. 그 외에는 공란으로 둡니다. |
| priority | 우선순위 | auto 또는 1~64. 공란은 auto로 처리됩니다. |
각 값의 설정 범위나 설정할 수 없는 값(금지 포트 등)은 화면에서 전송 규칙을 직접 입력하는 경우와 동일합니다.
→컨트롤러의 고급 설정
IP 마스커레이드의 활성화/비활성화 표기 방법
| 설정 | CSV에서의 표기 방법 |
|---|---|
| 활성화(모두) | kind 열을 masquerade로 하고, 나머지 7개 열을 모두 반각 별표(*) 한 글자로 설정한 행(마커 행)을 기재합니다. → 아래 “기재 예시”의 두 번째 행 |
| 활성화(개별) | 실제 값을 가진 masquerade 행을 기재합니다(1규칙 = 1행). |
| 비활성화 | masquerade 행을 기재하지 않습니다. |
기재 예시
kind,comment,protocol,listen_port,dst_ip,dst_port,src_ip,priority
masquerade,*,*,*,*,*,*,*
forward,KVSTUDIO접속,tcp,50000,192.168.0.10,8500,,auto
forward,감시PC통신,icmp,,192.168.0.10,,192.168.10.5,1- 1행: 헤더 행입니다.
- 2행: IP 마스커레이드를 로 설정합니다.
- 3행: IP 포워딩의 전송 규칙입니다. 대기 포트 번호 50000으로의 통신을 192.168.0.10의 포트 번호 8500으로 전송합니다(우선순위: 자동).
- 4행: IP 포워딩의 전송 규칙(ICMP)입니다. 송신처 192.168.10.5로부터의 ICMP를 192.168.0.10으로 전송합니다(우선순위: 1).
제한 사항
- CSV의 대상은 전송 규칙과 IP 마스커레이드의 활성화/비활성화뿐입니다. “A 포트 사용” 설정, A/B 포트의 IP 주소·서브넷 마스크, DHCP·DNS·호스트 이름 등 NAT 이외의 이더넷 설정은 포함되지 않습니다.
- 불러올 수 있는 파일은 확장자가 .csv이고, 파일 크기가 1MB 이하이며, 데이터 행이 512행 이내인 것입니다.
- 전송 규칙은 IP 마스커레이드/IP 포워딩 각각 최대 64건입니다.
- icmp 이외의 프로토콜에서 src_ip 열에 값을 기재해도 무시됩니다.